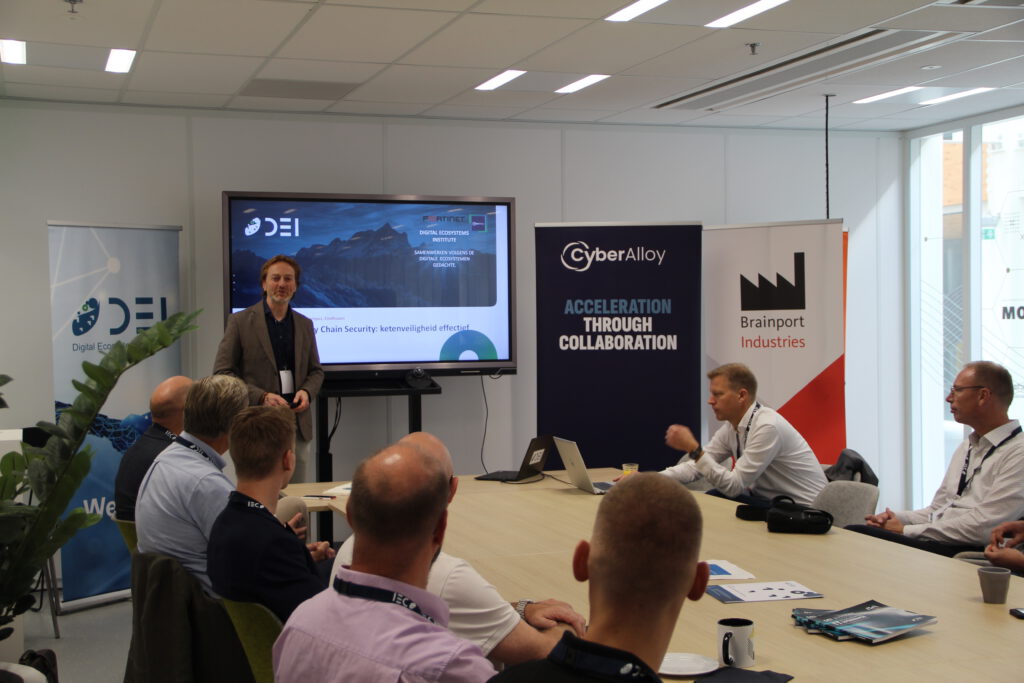
Cybersecurity is complex. Zeker in de maakindustrie geldt: niet alleen je eigen beveiliging moet op orde zijn, maar die van de keten ook. Hoe pak je dat nu goed aan? Daar gingen diverse beveiligingsexperts en betrokkenen op in tijdens een rondetafel van het DEI, Fortinet en CyberAlloy in de Week vd Digitalisering.
Tekst: Eveline Meijer
De wereld is enorm veranderd, zeker met de komst van AI. Dat is de boodschap van CyberAlloy aan het begin van de rondetafel op 24 september. Een kwetsbaarheid wordt tegenwoordig gemiddeld zelfs eerder misbruikt dan dat hij bekend wordt.
 Daarnaast verandert de wereld van samenwerking, zegt Bart van der Linden, directeur van het Digital Ecosystems Institute (DEI). Organisaties werken steeds vaker samen in ketens en in publiek-private ecosystemen, en dat is in veel sectoren terug te zien. DEI heeft inmiddels programma’s lopen in verschillende sectoren, waarin data delen, data spaces en platformen een centrale rol hebben gekregen. Van der Linden noemt het DMI-ecosysteem, de samenwerking rond netcongestie in de bouwsector en de ketensamenwerking in het spoor rond autonoom rijdende treinen. Er is volgens hem veel aandacht voor samenwerking en interoperabiliteit, maar te weinig voor cybersecurity en securitymaatregelen. En dat terwijl nieuwe cyberwetgeving partijen juist verantwoordelijk maakt voor de cyberveiligheid in de hele keten.
Wie dat allemaal hoofd wil bieden, moet samenwerken. Iedereen is daar wel voor, maar in de praktijk gebeurt het nog te weinig. Een verklaring daarvoor is de zogeheten CISO-paradox, zegt Aernout Reijmer van CyberAlloy. CISO’s delen onderling wel inzichten, maar zijn zo’n beetje de enigen die dat doen. Tussen bijvoorbeeld SOC- en IAM-specialisten van verschillende bedrijven bestaat geen directe lijn. De CISO wordt zo het doorgeefluik, maar heeft het al zo druk dat juist daar de bottleneck ontstaat.
Bij de rondetafel aanwezige CISO’s herkennen dat beeld. Specialisten zitten vaak op hun eigen eilandje, onder meer omdat ze niet goed weten wat ze met concullega’s mogen delen. Soms is dat ook een bewuste keuze: ziet een analist iets bij een ander bedrijf, dan speelt de CISO die informatie door naar de CISO van dat bedrijf. Zo blijft de vertrouwelijkheid bewaard. Toch zien de deelnemers ook waarde in bredere overleggen tussen specialisten van verschillende bedrijven.
Het zijn echter niet alleen bestuurders die op de rem trappen. Ook de juridische afdeling doet dat vaak: wat zijn de consequenties als het misgaat? En ook de communicatieafdeling remt snel. Zij denken: we zijn geen security-adviesbureau.
En komen deskundigen toch bij elkaar, dan dragen ze lang niet altijd iets bij. Zonde, want risico’s zijn wel af te wenden, bijvoorbeeld door anoniem naar buiten te treden: ‘Een grote groep OT-bedrijven vindt dit over kwetsbaarheid X.’
Er valt dus nog veel te winnen, meent CyberAlloy. Maar dan moet je wel de juiste experts vinden, ze toestemming geven om te delen en er prioriteit aan geven.
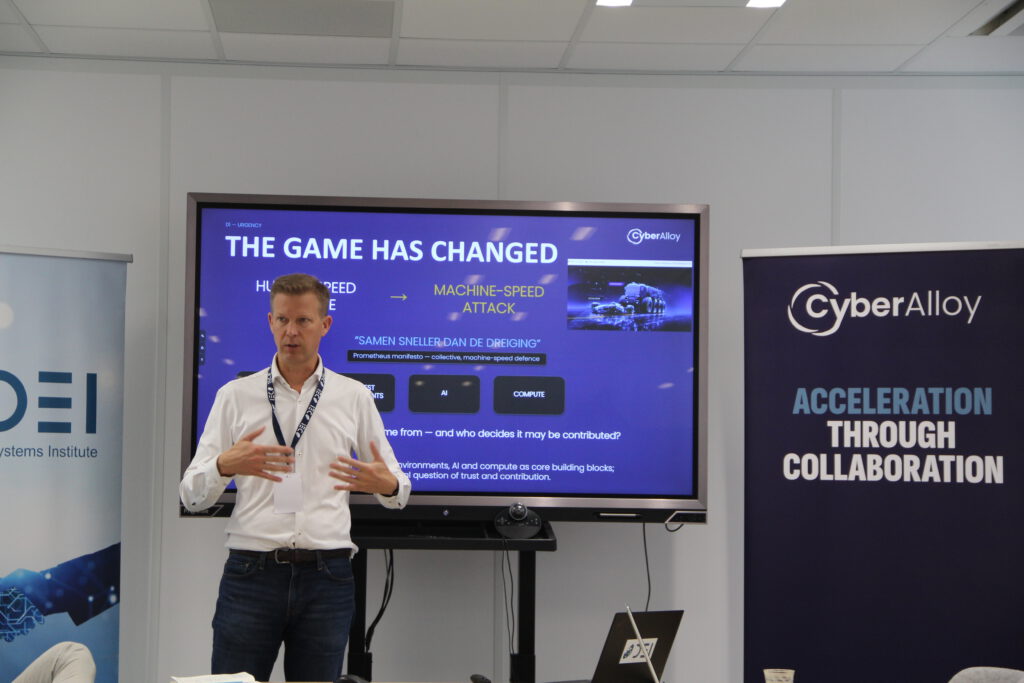
Aernout Reijmer van CyberAlloy.
Het systeem veranderen
CyberAlloy ziet daarin een taak voor verschillende partijen.
- Overheid: creëer de juiste omstandigheden. Denk aan incentives, juridische ondersteuning en publiek-private infrastructuur.
- Board: creëer het mandaat. Zorg voor een risk appetite en de mogelijkheden om middelen te delen.
- CISO: leid en mobiliseer. Identificeer de juiste experts, geef hier prioriteit aan en haal de bottleneck weg. Het moet onderdeel van de taak worden.
- Orchestrator: zet samenwerkingen om in uitkomsten. Coördineer, zorg voor continuïteit en zorg dat er uitkomsten komen.
Daarbij gelden drie ontwerpprincipes: wees niet afhankelijk van één organisatie, verbind expertise in plaats van alleen CISO’s en werk vooral samen waar de collectieve waarde het hoogst is.
The Blue Wall
Naast CyberAlloy horen we van de Rijksinspectie Digitale Infrastructuur (RDI). De RDI houdt toezicht op onder meer de NIS2, de AI Act en eIDAS. Die stapeling van wetgeving, ook wel The Blue Wall genoemd, is complex. Toch zijn het volgens de RDI geen losse hoepels om doorheen te springen, maar bouwblokken van één onderling afhankelijk geheel. De meldplichten uit de NIS2 sluiten bijvoorbeeld aan op de certificeringseisen uit de CSA, terwijl DORA zich op de financiële sector richt en de Cyber Resilience Act (CRA) op producten.
Tegelijk kun je aan alle regels voldoen en alsnog niet veilig zijn. Volledige compliance is immers weinig waard als de keten faalt. Daar zit ook de beperking van het huidige toezicht. Een inspecteur kan maar bij één bedrijf tegelijk langs, en een inspectie kost veel tijd: van aankondiging en interviews tot rapport en hoor en wederhoor. Daarna gaat de weerbaarheid van dat ene bedrijf wat omhoog. Maar bedrijven zijn sterk met elkaar verbonden: een probleem bij één bedrijf in de keten raakt ook de rest.
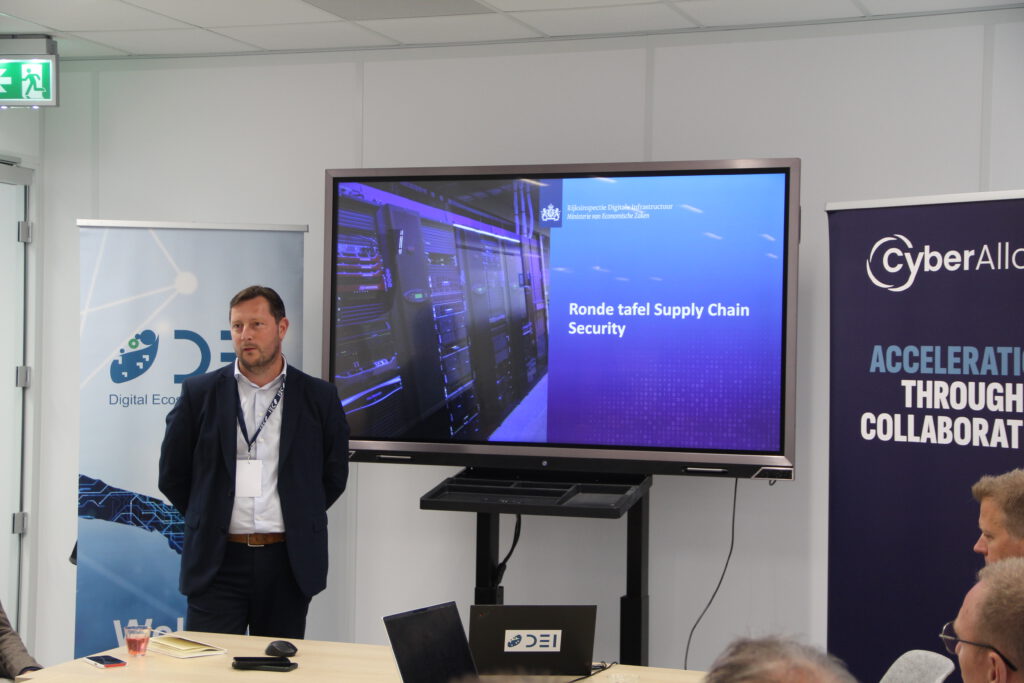
Jasper Nagtegaal van de RDI.
Daarom kijkt de RDI liever op systeemniveau, onder meer met de vaak verguisde vragenlijsten. Door informatie van veel bedrijven te bundelen en te analyseren, ontstaat inzicht in veelvoorkomende zwakke plekken. Dat inzicht geeft de RDI vervolgens terug aan de keten. Dat is ook de inzet van nieuwere Europese regelgeving als de NIS2, want ook landen zijn onderling sterk verbonden. Geen enkel bedrijf en geen enkele lidstaat mag de zwakste schakel zijn.
Met losse inspecties bereik je dat niet, benadrukt de RDI. Er moet vertrouwen en snelheid in het systeem komen. Denk aan allemaal kleine forten waar een horde zombies op afkomt: los vallen ze makkelijk, maar samen in één groot fort kun je hoge muren optrekken. Concurrenten in de markt kunnen zo bondgenoten zijn in de verdediging.
Daarvoor zijn grensoverschrijdende SOC’s nodig die dreigingen op Europese schaal detecteren, wat mogelijk wordt via de Cyber Solidarity Act. Daarnaast zijn sectorale Information Sharing and Analysis Centers (ISAC’s) nodig die veilig en realtime dreigingsinformatie delen. En vooral een cultuuromslag naar meer vertrouwen en snellere uitwisseling van gegevens, want anders blijft elke organisatie blind voor het grotere aanvalspatroon.
Vinken vs. vonken
Na beide presentaties gaan de aanwezigen met elkaar in gesprek. Een belangrijk thema: hoe voorkom je dat maatregelen alleen vinkjes zijn? Vragenlijsten belanden vaak in een la. Standaarden zoals ISO kunnen een organisatie effectiever maken, maar daarmee verhoog je vooral de volwassenheid van je processen. Maar kwetsbaarheden worden met AI inmiddels zo snel gevonden dat je er niet meer tegenaan kunt patchen, hoe goed je patchmanagement ook is ingericht.
Een maatregel moet daarom ook echt iets opleveren: vonken in plaats van vinken. Security-by-design kan helpen, omdat je dan al bij de start van het proces ziet waar het mis kan gaan. De deelnemers hebben goede hoop dat de CRA daaraan bijdraagt. Maar die wet geldt alleen voor nieuwe producten; een nieuwe versie van bestaande software valt daar niet onder. Bovendien is ook dan niets volledig veilig.
Samen aan de slag
 Een ander vraagstuk is hoe je samenwerking snel genoeg maakt. Criminelen zijn vaak al een dag verder voordat een kwetsbaarheid gedeeld wordt. De deelnemers zien op termijn kansen in een netwerk van AI-modellen, als vervolg op een netwerk van mensen. Zo’n model kan een relevante kwetsbaarheid herkennen en de informatie direct doorzetten naar het model van een andere organisatie, die dan op machinesnelheid kan reageren.
Daarvoor is wel een systemische aanpak nodig. Als ieder bedrijf dit probleem zelf oplost, gaat het waarschijnlijk niet snel genoeg. Organisaties zullen tijdelijk samen moeten investeren en kennis opbouwen, om daarna weer met elkaar te concurreren. Centra die de rol van orchestrator op zich nemen en bewustwording bij bestuurders kunnen daarbij helpen.
Tegelijkertijd blijven klassieke maatregelen net zo belangrijk, benadrukken de aanwezigen. Veel gaten die AI nu sneller vindt, waren er al. Denk aan openstaande MFA-poortjes en onbeveiligde opslag. Klassieke maatregelen als netwerksegmentatie blijven dus nuttig, en juist die basishygiëne wordt nog altijd niet consequent toegepast, zeggen de aanwezigen. Daarnaast gaat het niet alleen om het voorkomen van een inbreuk. Zorg ook voor continuïteitsmaatregelen, zodat je snel kunt reageren en herstellen als het toch misgaat.
Tot slot is interne samenwerking belangrijk. Security, finance en legal hebben elk hun eigen regels en vragenlijsten, terwijl je samen de gezondheid van je leveranciers moet bepalen. En dan is nog de vraag waar je begint: met honderd leveranciers moet je keuzes maken. Dat is risicomanagement.